Il modo in cui le aziende lavorano è cambiato in modo strutturale: il lavoro ibrido è diventato la norma per una quota crescente delle PMI italiane, e con esso sono cambiate le esigenze di connettività e sicurezza. Secondo gli Osservatori del Politecnico di Milano, nel 2024 oltre il 75% delle medie imprese italiane ha adottato modalità di lavoro da remoto in forma stabile o parziale, con un impatto diretto sulla rete aziendale e sui suoi punti di vulnerabilità.
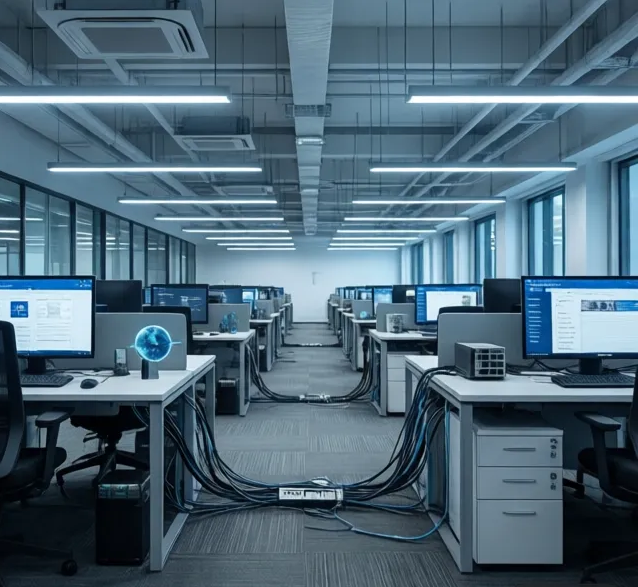
In questo scenario, una rete progettata anni fa per gestire utenti tutti in sede non è più adeguata. La rete aziendale è diventata il primo perimetro di sicurezza e spesso il più trascurato.
Quando l’ultimo controllo sulla tua infrastruttura di rete risale a due o tre anni fa, la domanda da porsi non è “funziona tutto?” ma “funziona tutto come dovrebbe?“.
- Una rete lenta rallenta le persone.
- Una rete non segmentata espone tutto il sistema a un singolo punto di attacco.
- Una rete non monitorata non sa nemmeno cosa le sta succedendo.
Le aziende che hanno investito nello smart working senza riprogettare la rete si trovano spesso con un problema silenzioso: connessioni instabili per i lavoratori da remoto, accessi non controllati alle risorse aziendali, traffico non cifrato su reti domestiche o pubbliche. Non è una questione di cattiva volontà: è una questione di infrastruttura che non è stata aggiornata per supportare un modello di lavoro che è cambiato.
Una rete aziendale moderna si costruisce su alcuni principi che vale la pena conoscere. Il primo è la segmentazione della rete: separare le diverse aree dell’infrastruttura (uffici, server, dispositivi IoT, accessi ospiti) in modo che un problema in un segmento non si propaghi agli altri. È la differenza tra un incendio contenuto in una stanza e uno che brucia l’intero edificio.
Il secondo principio è il controllo degli accessi: chi si connette alla rete aziendale deve essere identificato e autorizzato, indipendentemente da dove si trova. Le soluzioni di tipo VPN aziendale e le architetture più evolute basate su Zero Trust Network Access (ZTNA), che non presuppongono mai che un utente o un dispositivo sia automaticamente affidabile, sono oggi lo standard di riferimento per le aziende che gestiscono accessi da remoto in modo sicuro.
Il terzo elemento è il monitoraggio continuativo: sapere in tempo reale cosa succede sulla rete, identificare comportamenti anomali, bloccare minacce prima che diventino incidenti. Un sistema di Network Detection and Response (NDR) o anche una soluzione di monitoraggio gestito (SOC) trasforma la rete da ambiente passivo a superficie attivamente presidiata.
Infine, la qualità della connettività: banda sufficiente, linee ridondanti per garantire la continuità operativa anche in caso di guasto, e soluzioni SD-WAN per gestire in modo intelligente il traffico tra sede, cloud e lavoratori da remoto.
Quando progettiamo o aggiorniamo la rete di un’azienda, partiamo sempre da una analisi dell’infrastruttura esistente: topologia, punti di accesso, dispositivi connessi, flussi di traffico, politiche di sicurezza applicate. Solo dopo sappiamo cosa manca davvero e cosa invece può essere ottimizzato.
Da lì disegniamo una soluzione su misura: segmentazione, gestione degli accessi, cifratura del traffico, monitoraggio. Non vendiamo dispositivi: consegniamo un’infrastruttura che funziona, progettata per la dimensione e le abitudini di lavoro di quella specifica azienda.
Il nostro lavoro non finisce con l’installazione: gestiamo la rete in modo continuativo, aggiorniamo le configurazioni, interveniamo quando qualcosa non va e teniamo l’infrastruttura allineata all’evoluzione dell’azienda.
Se la tua rete aziendale non è stata rivista da quando il lavoro ibrido è diventato parte della quotidianità, potrebbe valere la pena farsi qualche domanda. Esplora tutti i servizi di networking con cui supportiamo le PMI: dalla progettazione al monitoraggio continuativo, con soluzioni calibrate su ogni realtà.